


Les banques et les assureurs de Tunisie et de la région nous interrogent désormais sur des assistants IA pour leurs clients, des agents qui lisent les documents, des modèles entraînés sur leurs propres données. Dans ces échanges avec leurs directions, l'AI Act n'est pas encore venu sur la table.
Il s'applique pourtant déjà à toute banque ou assurance dont l'IA sert des clients en Europe, même depuis l'extérieur de l'UE : depuis le 2 août 2026, un assistant qui parle aux clients doit leur dire qu'ils échangent avec une IA. Le 2 décembre 2027, le scoring de crédit et la tarification en assurance vie et santé deviennent des usages à haut risque, avec des journaux, un contrôle humain et une analyse d'impact à produire. Six décisions en découlent, dans cet ordre : confier le pilotage au directeur général, classer vos usages de l'IA, choisir où ils tournent, écrire quelles données peuvent sortir de l'établissement, préparer les équipes qui travailleront avec eux, et arbitrer entre ce que vous développez et ce que vous achetez. Le matériel, la formation et, pour les modèles développés en interne, les obligations du fournisseur prennent le plus de temps : c'est pourquoi ces décisions ne peuvent pas attendre 2027.
L'AI Act s'applique déjà, même hors de l'UE
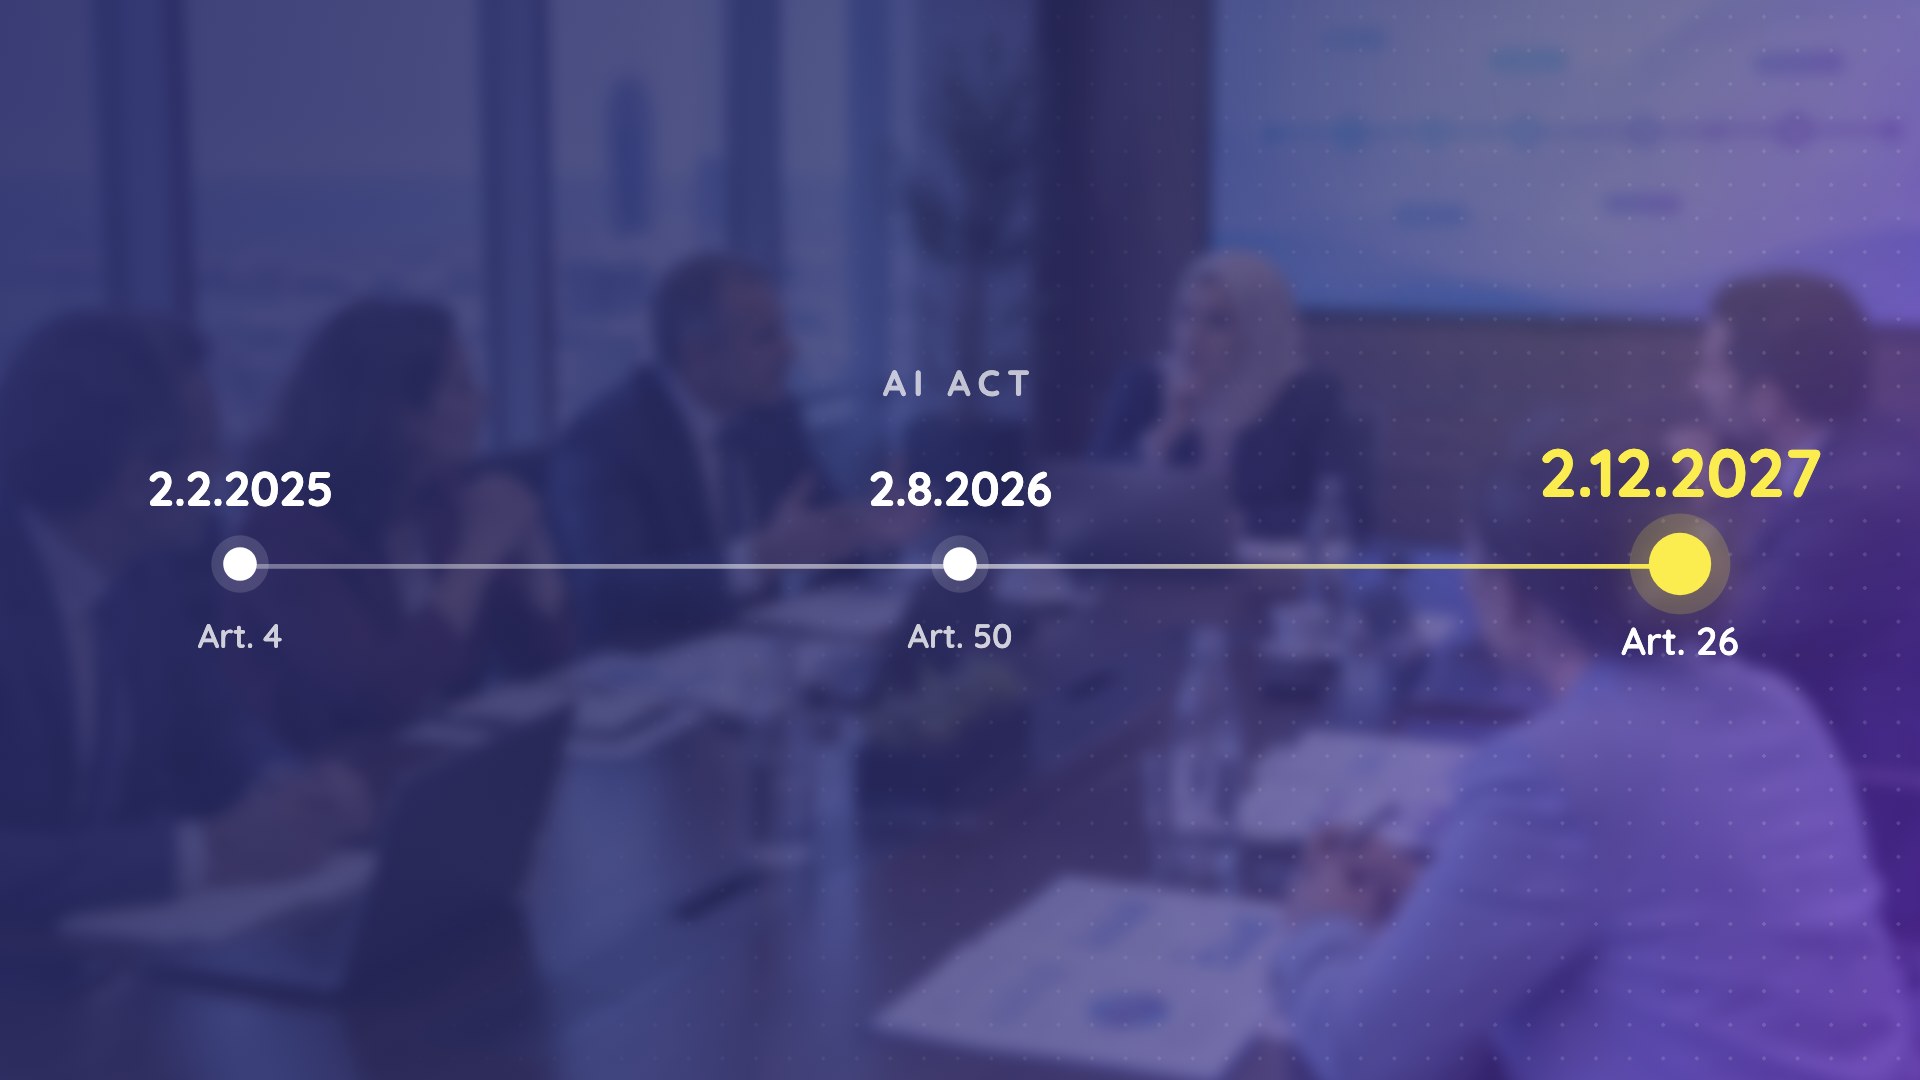
L'AI Act (règlement (UE) 2024/1689) entre en application par étapes, et l'omnibus numérique sur l'IA, le règlement (UE) 2026/1744, en vigueur depuis le 27 juillet 2026, n'en a décalé qu'une partie :
| Depuis ou à partir du | Ce qui s'applique | Ce que cela touche dans une banque ou une assurance |
|---|---|---|
| 2 février 2025 | Maîtrise de l'IA : fournisseurs et déployeurs prennent des mesures pour favoriser les compétences en IA du personnel qui utilise des systèmes d'IA (article 4, assoupli par l'omnibus) | Toutes les directions qui utilisent l'IA |
| 2 août 2026 | Transparence : un système d'IA qui interagit directement avec des personnes doit être conçu pour qu'elles sachent qu'elles échangent avec une IA, sauf si c'est évident (article 50, paragraphe 1) | Les assistants clients sur le site, l'application et les messageries |
| 2 décembre 2027 | Règles de l'annexe III sur le haut risque, dont les obligations des déployeurs et l'analyse d'impact sur les droits fondamentaux (articles 26 et 27). Une date fixe, posée par l'omnibus ; c'était le 2 août 2026 | Le scoring de crédit des particuliers ; l'évaluation des risques et la tarification en assurance vie et santé |
Un manquement aux obligations de transparence ou à celles des déployeurs peut coûter jusqu'à 15 millions d'euros ou 3 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu (article 99, paragraphe 4) ; les PME et les petites entreprises à moyenne capitalisation se voient appliquer le plus faible des deux.
Le texte porte au-delà de l'Europe. Son article 2, paragraphe 1, point c), vise les fournisseurs et les déployeurs établis dans un pays tiers « lorsque les sorties produites par le système d'IA sont utilisées dans l'Union ». Une banque tunisienne qui compte des clients résidant en Europe, comme c'est le cas de STB Bank, peut faire entrer dans ce champ l'assistant qu'ils utilisent. L'échéance de 2027 laisse du temps pour le scoring et la tarification ; elle n'en laisse aucun pour un assistant déjà en production.
Pour un établissement hors de l'UE, Khaireddine Fredj voit dans la conformité un cadre à adopter, que le texte l'y oblige ou non :
L'AI Act doit être perçu non pas comme une obligation, mais comme des bonnes pratiques qui protègent tous les intervenants. — Khaireddine Fredj, CEO, Satoripop
Ces intervenants, ce sont les clients dont les données et les décisions sont en jeu, les collaborateurs qui répondent de ce que produit l'IA, l'établissement face à son superviseur et les prestataires qui construisent les systèmes.
Décision 1 : le directeur général pilote, par un comité transverse
La mise en conformité avec l'AI Act est un projet transverse : elle demande un comité de pilotage présidé par le directeur général et une équipe pluridisciplinaire. Les décisions qui suivent traversent toute l'organisation : le classement des usages mobilise les métiers et les risques, l'hébergement et le matériel la DSI et la direction financière, la règle sur les données la conformité et le délégué à la protection des données, la formation les RH et les managers des équipes qui superviseront les modèles. Aucune fonction seule ne peut arrêter un budget matériel ou un choix entre développer et acheter pour tout l'établissement.
Décision 2 : lesquels de vos usages sont à haut risque, et ce que cela implique
Recensez tous vos usages de l'IA, pilotes compris, et classez-les d'abord : les obligations dépendent de l'usage. L'annexe III, point 5, en cite deux dans les services financiers :
- Le crédit : les systèmes qui évaluent la solvabilité des personnes physiques ou établissent leur note de crédit. Les systèmes de détection des fraudes financières en sont exclus.
- L'assurance vie et santé : les systèmes utilisés pour l'évaluation des risques et la tarification des personnes physiques.
Les assistants de service client, les agents qui lisent les dossiers sinistres et les assistants internes des conseillers ne figurent pas sur cette liste, pas plus que la tarification IARD (auto, habitation, voyage). Ils relèvent de la transparence et de la maîtrise de l'IA, et peuvent donc avancer au rythme que choisissent les métiers.
Pour un usage à haut risque, l'établissement qui le déploie devra, à partir de décembre 2027 :
- l'utiliser conformément à la notice du fournisseur et confier le contrôle humain à des personnes qui disposent des compétences, de la formation, de l'autorité et du soutien nécessaires (article 26, paragraphes 1 et 2) ;
- conserver au moins six mois les journaux générés par le système (article 26, paragraphe 6) ;
- informer les personnes concernées qu'un système d'IA à haut risque est utilisé dans les décisions qui les visent (article 26, paragraphe 11) ;
- réaliser avant la première utilisation une analyse d'impact sur les droits fondamentaux, qui peut reprendre l'analyse d'impact relative à la protection des données du RGPD (article 27, modifié par l'omnibus).
L'autorité qui contrôlera est déjà connue de l'établissement : pour l'IA à haut risque des établissements financiers, l'autorité de surveillance du marché est l'autorité nationale de surveillance financière (article 74, paragraphe 6). La façon dont ces obligations structurent un système d'IA, de l'ancrage documentaire aux journaux d'audit, est détaillée sur notre page consacrée aux agents IA pour les banques et les assurances.
Décision 3 : où tourne votre IA, et le matériel à sécuriser dès maintenant
L'AI Act n'impose pas d'héberger l'IA sur site. Le lieu d'exécution est une décision business : il fixe le budget, le calendrier et la part des données et des journaux que l'établissement maîtrise directement. Chez STB Bank, tout tourne dans la banque : un modèle open source fine-tuné sur site avec les données de la banque, et l'outillage agentique qui l'entoure, dans son centre de données. C'est la DSI de la banque qui a porté ce choix, et c'est celui que nous recommandons dès qu'un établissement a les moyens physiques d'héberger les modèles.
Ces moyens sont le goulet d'étranglement. Interrogé sur ce qu'un directeur général doit décider en premier, Khaireddine place le matériel en tête :
Prévoyez dès maintenant votre capacité matérielle : le marché est très tendu. — Khaireddine Fredj, CEO, Satoripop
TrendForce prévoit que la mémoire serveur restera en sous-offre au quatrième trimestre 2026, avec des prix contractuels de la DRAM conventionnelle en hausse de 10 à 15 % sur le trimestre, après des hausses bien plus fortes au premier semestre. Un budget serveur voté en 2026 n'achète plus ce qu'il aurait acheté en 2025.
Dimensionnez-le sur des mesures, pas sur des estimations. Avant d'annoncer à STB combien de conversations la plateforme absorbera, nous faisons un test de charge sur des scénarios réels, sur la machine fournie par la banque. C'est notre réflexe sur chaque déploiement d'IA : le volume qu'un comité de direction valide doit venir d'un test sur son propre matériel, pas d'une diapositive de prestataire.
Décision 4 : quelles données peuvent sortir de l'établissement
Un établissement qui ne peut pas héberger ses modèles dispose de deux outils : l'anonymisation et une architecture hybride. Les données qui identifient un client ou révèlent un compte, un sinistre ou un état de santé restent sur une infrastructure que l'établissement maîtrise. Les données anonymisées, et les traitements qui n'ont besoin d'aucune donnée client, peuvent utiliser une capacité de calcul externe. Les données pseudonymisées n'entrent pas dans ce cas : au sens du RGPD (considérant 26), elles restent des données personnelles.
Nous nous appliquons la même règle. Khaireddine est basé à San Francisco, et nous travaillons directement avec des plateformes d'inférence comme Fireworks AI, qui nous donnent de la vitesse et de la marge de manœuvre sur les modèles et la capacité. Les données sensibles ne passent jamais par leurs serveurs, même si Fireworks n'utilise pas les données de ses clients pour entraîner ses modèles sans accord explicite. La politique d'un prestataire peut changer ou être prise en défaut ; une donnée qui n'a jamais quitté votre infrastructure ne peut pas fuir de celle d'un autre.
Écrivez la règle une fois, au niveau de la direction : quelles catégories de données ne sortent jamais, lesquelles peuvent sortir une fois anonymisées, quels projets peuvent recourir à une capacité externe. Chaque projet d'IA part ensuite de cette règle au lieu de la renégocier avec chaque prestataire.
Décision 5 : préparer les équipes métier, pas seulement la DSI
La deuxième priorité de Khaireddine, ce sont les équipes : les métiers doivent changer d'état d'esprit et apprendre à travailler augmentés par l'IA. Selon lui, cela passe autant par les soft skills et les humanités que par la formation technique.
Le règlement mène au même endroit. Depuis février 2025, l'article 4 demande aux fournisseurs et aux déployeurs de prendre des mesures pour favoriser la maîtrise de l'IA par le personnel qui l'utilise pour leur compte ; l'omnibus a supprimé toute exigence de niveau, mais a gardé l'obligation. À partir de décembre 2027, les personnes qui supervisent un système de scoring de crédit ou de tarification vie et santé devront disposer des compétences, de la formation et de l'autorité nécessaires (article 26, paragraphe 2). Ce sont les analystes crédit et les souscripteurs qui examinent ce que produisent les modèles : ce sont eux qu'il faut former en premier.
Décision 6 : ce que vous développez et ce que vous achetez
Développer ou acheter un système à haut risque détermine les obligations que porte l'établissement. Une banque qui développe son propre modèle de scoring et le met en service en est le fournisseur, pas seulement le déployeur. L'article 16 lui impose alors, entre autres, un système de gestion de la qualité, une documentation technique, une évaluation de la conformité avant la mise en service, une déclaration UE de conformité et un enregistrement. C'est un programme à part entière, et la meilleure raison d'engager dès maintenant l'arbitrage entre développer et acheter pour les modèles de scoring et de tarification.
Quand vous achetez, l'article 50, paragraphe 1, et les exigences du haut risque pèsent d'abord sur le prestataire, et le rôle de l'établissement est de vérifier avant de signer. Les questions que nous poserions à votre place, à tout prestataire, nous compris :
- Cet usage est-il à haut risque au sens de l'annexe III, et qui en sera le fournisseur : vous ou nous ?
- Comment l'assistant indique-t-il au client qu'il échange avec une IA, sur chaque canal ?
- Où tourne le modèle, et quelles données sortent de notre infrastructure ? Montrez-nous le flux.
- Que journalise le système, pendant combien de temps, et nos auditeurs peuvent-ils le lire ?
- Qu'a mesuré votre test de charge, sur quels scénarios et sur quel matériel ?
Ce qu'il faut faire lundi matin
- Créer le comité de pilotage, présidé par le directeur général, avec les métiers, les risques, la conformité, la DSI, la direction financière et les RH.
- Recenser tous les usages de l'IA, en production et en pilote, et repérer ceux qui touchent au scoring de crédit ou à la tarification vie et santé.
- Vérifier quels assistants répondent à des clients résidant en Europe, et s'ils disent qu'ils sont une IA.
- Pour chaque modèle de scoring ou de tarification, noter si vous en êtes le fournisseur ou seulement le déployeur.
- Écrire la règle sur les données : ce qui ne sort jamais, ce qui sort anonymisé.
- Inscrire le matériel au budget 2027, dimensionné après un test de charge sur vos propres scénarios.
- Planifier la formation des équipes qui superviseront les modèles en même temps que le premier projet.
Nous accompagnons les directions dans ces décisions lors d'un atelier de cadrage : vos usages de l'IA recensés, classés au regard de l'AI Act, et l'ordre dans lequel décider. Demandez-nous un atelier, ou découvrez comment nous avons construit la plateforme d'IA sur site de STB Bank.