

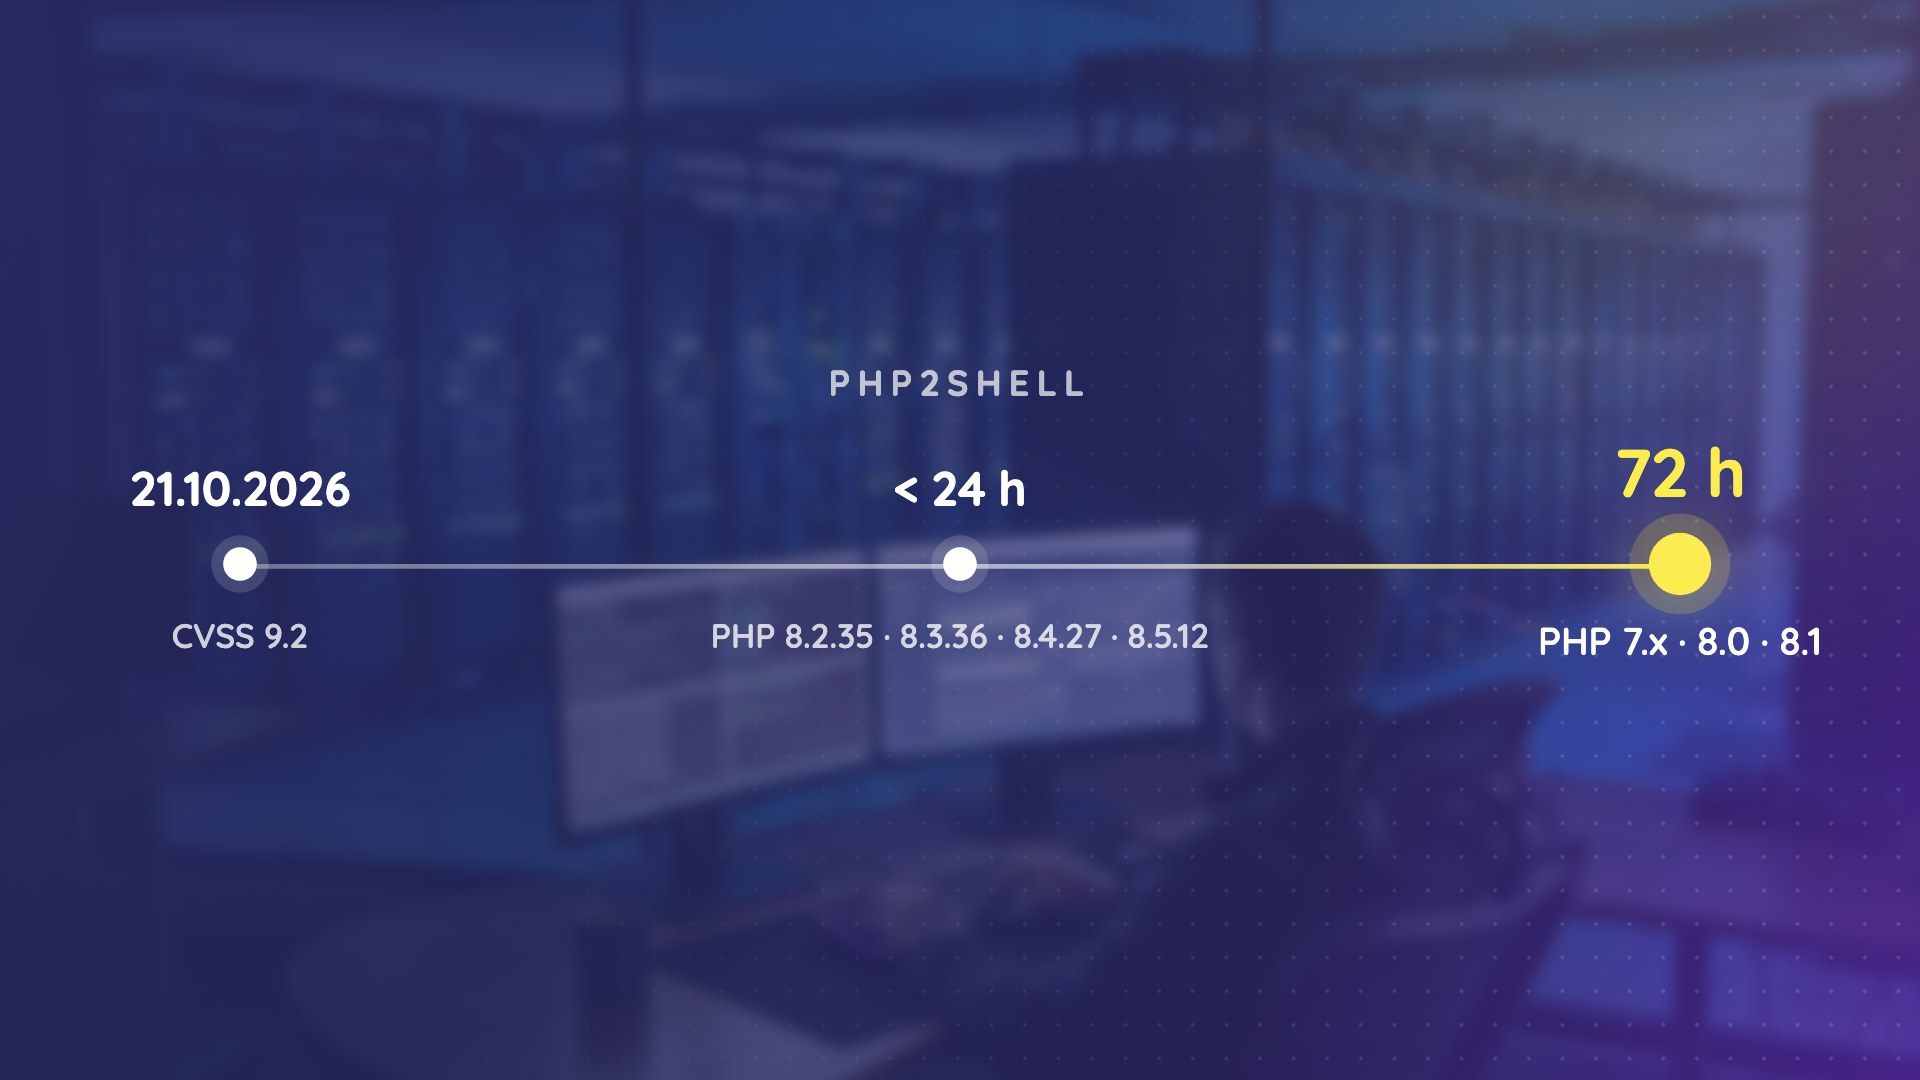
Le 21 octobre 2026, le projet PHP publie des correctifs d'urgence pour PHP2Shell, deux failles qui permettent à une requête non authentifiée d'exécuter du code sur le serveur. Elles sont notées CVSS v4.0 9,2, et Cloudflare observe déjà des attaques le jour même. En moins de 24 heures, une centaine de machines réparties sur les projets de nos clients (VM, conteneurs et charges Kubernetes) sont corrigées et vérifiées. En 72 heures, les derniers projets bloqués sur des versions de PHP sans correctif officiel sont couverts à leur tour.
Deux décisions l'ont rendu possible. L'équipe infrastructure a corrigé dès le soir tous les serveurs qu'elle connaissait déjà, pendant que les équipes de maintenance construisaient un inventaire pour trouver tout le reste. Chaque correctif est ensuite passé par les mêmes contrôles avant d'être déclaré terminé : la version réellement servie, les logs et les parcours critiques de l'application. Voici l'ordre que nous avons suivi, jour par jour, et ce que nous avons changé ensuite.
21 octobre au soir : corriger ce que l'on connaît, inventorier le reste
Notre veille sécurité repère la publication le 21 octobre. Le soir même, l'équipe infrastructure passe directement les serveurs qu'elle administre aux versions corrigées, en commençant par PHP 8.2.35. Elle n'attend pas d'inventaire complet : ces serveurs sont déjà connus, avec leur version, leur configuration et leur exposition.
Le reste du parc est moins visible : les projets suivis par les équipes de TMA, les images de conteneurs, PHP installé depuis plusieurs sources. À 23 h 11, notre responsable de service demande à chaque équipe de maintenance un tableau unique, à rendre le lendemain à 10 h, avec une ligne par projet et par environnement :
| Colonne | Ce que nous demandions |
|---|---|
| Version de PHP | La version exacte servie, lue sur le site en production et non dans la documentation |
| Mode d'exécution | PHP-FPM, Apache mod_php ou CGI, et s'il tourne dans un conteneur |
| Source des paquets | La distribution, un dépôt tiers comme Remi, une image de conteneur ou une compilation maison |
| Exposition | Publique sur Internet ou interne uniquement |
| Cible | 8.2.35, 8.3.36, 8.4.27 ou 8.5.12, les quatre versions corrigées |
| Signalement | PHP 7.x, 8.0 et 8.1, que le projet PHP ne met plus à jour, mis de côté pour une décision commune avec le client |
C'est la colonne « source des paquets » qui dit qui livre le correctif. Pour Ubuntu 20.04 et les versions antérieures, le correctif de Canonical n'était disponible que via Ubuntu Pro. Nos anciens serveurs Ubuntu n'en dépendaient pas : PHP y venait d'un autre dépôt ou d'une image, et le correctif est venu de là.
La nuit du 21 au 22 octobre : l'ordre de passage
Nous avons fixé l'ordre de passage avec quatre critères, dans cet ordre :
- L'exposition publique. Un site accessible depuis Internet passe avant un outil interne.
- Le mode d'exécution. Le projet PHP jugeait le risque le plus élevé pour mod_php, où une requête non authentifiée pouvait déclencher l'attaque avant même l'exécution du code applicatif.
- Les données sensibles. Données bancaires, d'assurance, personnelles et de paiement.
- La criticité métier. Les sites marchands, et les niveaux de service prévus dans chaque contrat de maintenance.
À 3 h 31, un client demande déjà où nous en sommes. À 6 h 25, la réponse part : mise à jour faite, aucune trace d'exploitation dans les logs. Chaque client a reçu les nouvelles par son propre chef de projet, qui relayait le statut des équipes infrastructure et maintenance : un seul interlocuteur du début à la fin.
Le 22 octobre au soir, toutes les équipes de maintenance avaient rendu leur tableau, et les projets qu'il a fait apparaître ont été corrigés dans le même ordre.
22 octobre : un correctif compte quand il est servi, propre et testé
Après chaque mise à jour, trois contrôles clôturaient le ticket.
La version réellement servie. Selon l'installation, nous la lisions de l'une de trois façons : une requête HTTP sur le site lui-même, le statut du pool FPM ou du module chargé par Apache, ou php -v dans le conteneur en cours d'exécution. Chaque worker était redémarré avant, car les workers déjà en mémoire gardent l'ancien code.
Les logs. Nous avons cherché des traces d'exploitation à quatre endroits : les logs d'accès web ; les logs PHP-FPM et d'erreurs, pour les workers tombés et les erreurs mémoire ; les processus lancés par l'utilisateur web et les fichiers récents dans les répertoires web et /tmp ; les alertes Microsoft Defender ou EDR sur les machines qui en sont équipées. Rien n'est remonté.
Les parcours critiques. Les équipes de développement ont déroulé des tests de non-régression rapides sur chaque projet : connexion, panier, paiement, back-office. Elles ont trouvé quelques régressions, une dépendance ou du code applicatif incompatible avec la nouvelle version de PHP, et les ont corrigées avant clôture. Sans cette étape, ces régressions seraient arrivées chez les utilisateurs comme un second incident.
Le même jour apporte une deuxième faille critique. La version corrective critique de GitLab du 21 octobre corrige CVE-2026-110264, notée CVSS 10,0 : exécution de code sans authentification sur les instances auto-hébergées. Nous avons mis à jour notre propre instance et celles que nous hébergeons pour des clients. Elles tournent sur les paquets officiels de GitLab, qui embarquent le correctif (un patch de Ruby) : une mise à jour de routine. Une installation avec son propre Ruby aurait aussi exigé une montée de version de Ruby.
23 et 24 octobre : les versions sans correctif
Deux à cinq projets tournaient en PHP 7.x, 8.0 ou 8.1. Pour eux, aucune version corrigée à installer. Avec chaque client, nous avons choisi entre un correctif rétroporté, des mesures temporaires et une migration.
Le 23 octobre, un client en PHP 8.0 reçoit un correctif rétroporté par un mainteneur de paquets, à titre transitoire. Sa migration vers une version supportée reste au programme : un rétroportage couvre cette faille, la prochaine n'en aura peut-être pas. En parallèle des rétroportages, les projets legacy étaient protégés par deux mesures temporaires : la mitigation php.ini publiée par le projet PHP, et des règles de filtrage réseau ou de WAF.
Le même jour, le projet PHP signale une nouvelle faille, CVE-2026-115560, encore sans correctif. La mitigation consistait à passer session.upload_progress.enabled=0 jusqu'à la prochaine version corrective. Nous l'avons appliquée sur tout le parc. Le projet PHP déconseillait de s'appuyer sur ini_set() ou sur le .user.ini de FPM : le paramètre est donc allé dans la configuration du serveur, suivi d'un redémarrage des workers.
À 72 heures, chaque projet legacy avait son rétroportage ou ses mesures temporaires en place, et les équipes de développement avaient lancé les montées de version de PHP et des applications qui les sortiront des versions non supportées.
2 novembre : une fausse alerte, et ce qu'elle a changé
Le 2 novembre, Microsoft Defender for Cloud lève une alerte de gravité haute sur une VM d'un client : « Possible Web Server compromise activity ». Le RSSI du client demande une analyse urgente. Les logs tranchent, horodatages à la seconde près : il s'agit d'un de nos scripts de maintenance, lancé depuis /tmp sous l'utilisateur du serveur web. Pour Defender, ce comportement ressemble à un web shell.
Nous avons modifié notre procédure d'intervention :
- Les scripts de maintenance vivent dans un répertoire dédié et versionné, jamais dans
/tmp. - Ils s'exécutent sous un compte de maintenance dédié, jamais sous l'utilisateur du serveur web.
- Le client est prévenu avant toute intervention manuelle sur ses serveurs.
- Chaque intervention est tracée avec son auteur, son action et son heure, pour confronter directement la prochaine alerte au journal.
Ce que ces 72 heures ont appris à nos clients
L'inventaire a montré à chaque client ce qu'il fait réellement tourner. Pour certains, cela incluait une plateforme hors support, comme un site Magento 2.3.5. Un rétroportage ou une mitigation couvre une faille à la fois ; seule une migration supprime la dépendance à la suivante. Pour ces plateformes, la crise s'est traduite en propositions de migration.
Pour un DSI dont les applications sont maintenues par une équipe interne ou un prestataire, trois questions mesurent la préparation avant la prochaine faille critique :
- L'équipe peut-elle fournir, en quelques heures, la version servie, le mode d'exécution, la source des paquets et l'exposition de chaque environnement ?
- La règle de priorité est-elle écrite, et qui l'applique la nuit ?
- Pour chaque plateforme hors support, la réponse à « pas de correctif disponible » est-elle déjà convenue : rétroportage, mesures temporaires ou migration ?
La checklist à garder prête
- Tenir à jour le tableau d'inventaire, une ligne par projet et par environnement.
- Corriger tout de suite les serveurs connus ; se servir de l'inventaire pour trouver le reste.
- Redémarrer les workers et lire la version servie sur le site, dans le statut FPM ou Apache, ou dans le conteneur.
- Chercher les traces d'exploitation dans les logs web, PHP et d'erreurs, les processus, les fichiers récents et les alertes de sécurité.
- Faire tester par les équipes de développement les parcours critiques de chaque projet avant clôture.
- Appliquer les mitigations publiées sur tout le parc, dans la configuration du serveur.
- Pour les conteneurs, intégrer chaque correctif dans l'image, pour que le prochain build ne l'annule pas.
- Garder un seul interlocuteur par client pour les points d'avancement.
- Intervenir depuis un compte et un répertoire de maintenance dédiés, et tracer chaque intervention.
C'est le travail de notre offre de sécurité, sauvegarde et gestion des incidents, menée avec nos équipes de maintenance applicative. Pour les plateformes qui ne devraient plus dépendre du prochain rétroportage, voyez notre approche de la modernisation des systèmes legacy.